Leave us a little info, and we’ll be in touch. Contact Us
תיאור הפתרון
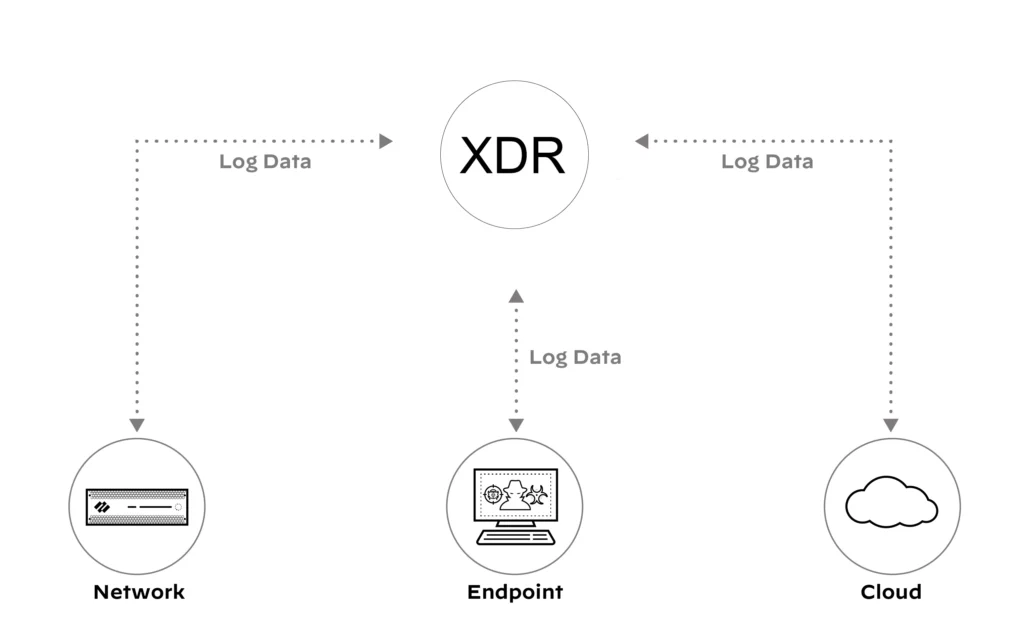
זיהוי ותגובה מורחבים – זיהוי התנהגויות חשודות, הערכת סיכון וטיפול באירועים בזמן אמת. תוכנת XDR משלבת הגנה במגוון רחב יותר של מוצרים, כולל נקודות קצה של ארגון, שרתים, יישומי ענן, דואר אלקטרוני ועוד. XDR משלבת מניעה, זיהוי, חקירה ותגובה, ומספקת ניראות, ניתוח, התראות מתואמות על מקרים ותגובות אוטומטיות כדי לשפר את רמת האבטחה ולצמצם את משטח התקיפה בארגון ולהילחם באיומים.
00%
התקפות כופר עלו ב95% בשנתיים האחרונות
00%
שוק ה XDR העולמי צפוי להיות שווה 8.8 מיליארד דולר עד 2028, (לצמוח ב CAGR של 38.4% במהלך תקופה התחזית(
חשיבות המוצר לארגון
נוף איומי הסייבר מתפתח כל הזמן. עם האבולוציה הזו מגיעות התקפות מורכבות ומתוחכמות יותר שקשה יותר ויותר לזהות ולתקן. במקביל, סביבות ארגוניות גדלות ומורכבות יותר, מה שמגביר את הקושי לנטר ולאבטח את כל נכסי ה-IT של הארגון.
אבטחת הסייבר רק תלך ותהיה מורכבת יותר ככל שסביבות ה-IT הארגוניות יגדלו ואיומי הסייבר יהיו מתוחכמים יותר. XDR חיוני ליכולת של ארגון להרחיב את יכולות האבטחה שלו ולהתעדכן בקצב השינוי המהיר.
יתרונות השימוש במוצר
פתרונות אבטחה XDR מספקים לארגונים נראות וניהול מאוחדים על פני נכסי ה-IT שלהם. איחוד זה מאפשר לצוותי אבטחה לזהות ולהגיב לאיומי סייבר על ידי ביטול הזמן המבוזבז על ידי מעבר בין פתרונות ומתן למנתחי אבטחה את ההקשר הנדרש לזיהוי מדויק של איומי סייבר בצורה יעילה יותר.
איסוף נתונים
פתרונות XDR נועדו לספק נראות אבטחה מרכזית ברחבי הרשת של הארגון. זה כולל איסוף מידע אבטחה ממקורות שונים כדי לספק את הנראות וההקשר הדרושים
ניתוח נתונים
פתרונות XDR משתמשים בלמידת מכונה ובינה מלאכותית כדי לנתח נתונים ולזהות איומים פוטנציאליים. שילוב של נתוני אבטחה פנימיים עם מודיעין איומים מאפשר להם לזהות את מסעות האיומים האחרונים
ניהול מרכזי
פתרונות XDR מתואמים מספר התראות ומספקים את כל הנתונים בממשק אחד. זה מאפשר לאנליסטים לחקור ולהגיב לאיומים פוטנציאליים בצורה יעילה יותר
זיהוי ותגובה מורחבים – זיהוי התנהגויות חשודות, הערכת סיכון וטיפול באירועים בזמן אמת. תוכנת XDR משלבת הגנה במגוון רחב יותר של מוצרים, כולל נקודות קצה של ארגון, שרתים, יישומי ענן, דואר אלקטרוני ועוד. XDR משלבת מניעה, זיהוי, חקירה ותגובה, ומספקת ניראות, ניתוח, התראות מתואמות על מקרים ותגובות אוטומטיות כדי לשפר את רמת האבטחה ולצמצם את משטח התקיפה בארגון ולהילחם באיומים.
00%
התקפות כופר עלו ב95% בשנתיים האחרונות
00%
שוק ה XDR העולמי צפוי להיות שווה 8.8 מיליארד דולר עד 2028, (לצמוח ב CAGR של 38.4% במהלך תקופה התחזית(
חשיבות המוצר לארגון
נוף איומי הסייבר מתפתח כל הזמן. עם האבולוציה הזו מגיעות התקפות מורכבות ומתוחכמות יותר שקשה יותר ויותר לזהות ולתקן. במקביל, סביבות ארגוניות גדלות ומורכבות יותר, מה שמגביר את הקושי לנטר ולאבטח את כל נכסי ה-IT של הארגון.
אבטחת הסייבר רק תלך ותהיה מורכבת יותר ככל שסביבות ה-IT הארגוניות יגדלו ואיומי הסייבר יהיו מתוחכמים יותר. XDR חיוני ליכולת של ארגון להרחיב את יכולות האבטחה שלו ולהתעדכן בקצב השינוי המהיר.
יתרונות השימוש במוצר
פתרונות אבטחה XDR מספקים לארגונים נראות וניהול מאוחדים על פני נכסי ה-IT שלהם. איחוד זה מאפשר לצוותי אבטחה לזהות ולהגיב לאיומי סייבר על ידי ביטול הזמן המבוזבז על ידי מעבר בין פתרונות ומתן למנתחי אבטחה את ההקשר הנדרש לזיהוי מדויק של איומי סייבר בצורה יעילה יותר.
איסוף נתונים
פתרונות XDR נועדו לספק נראות אבטחה מרכזית ברחבי הרשת של הארגון. זה כולל איסוף מידע אבטחה ממקורות שונים כדי לספק את הנראות וההקשר הדרושים
ניתוח נתונים
פתרונות XDR משתמשים בלמידת מכונה ובינה מלאכותית כדי לנתח נתונים ולזהות איומים פוטנציאליים. שילוב של נתוני אבטחה פנימיים עם מודיעין איומים מאפשר להם לזהות את מסעות האיומים האחרונים
ניהול מרכזי
פתרונות XDR מתואמים מספר התראות ומספקים את כל הנתונים בממשק אחד. זה מאפשר לאנליסטים לחקור ולהגיב לאיומים פוטנציאליים בצורה יעילה יותר