Leave us a little info, and we’ll be in touch. Contact Us
תיאור הפתרון
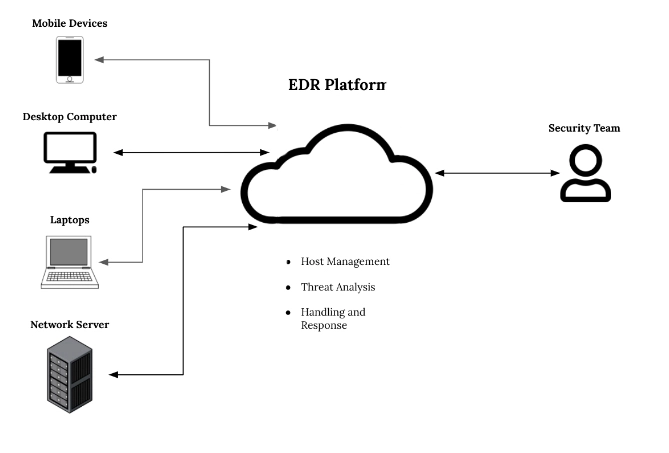
EDR ראשי תיבות של Endpoint Detection and Response. זוהי טכנולוגיה ואסטרטגיה של אבטחת סייבר המתמקדת באיתור ותגובה לאירועי אבטחה ואיומים ברמת נקודת הקצה של תשתית ה-IT של הארגון. נקודות קצה מתייחסות למכשירים בודדים כגון מחשבים, מחשבים ניידים, שרתים, סמארטפונים והתקנים אחרים המחוברים לרשת.
המערכת מספקת נראות מפורטת לפעילויות של נקודות הקצה, כולל ביצוע תהליכים, שינויים בקבצים, חיבורי רשת, התנהגות משתמשים ותצורות מערכת. נראות זו חיונית לזיהוי וחקירת אירועי אבטחה. פלטפורמות EDR מאפשרות תגובה מהירה לאירועים על ידי מתן אפשרות לצוותי אבטחה לבודד נקודות קצה שנפרצו, להסגר קבצים זדוניים, להפסיק תהליכים זדוניים ולנקוט פעולות אחרות כדי להכיל ולהפחית איומים.
00%
מהארגונים חוו התקפת כופר
00%
מהחברות בעולם חוו השבתה בעקבות תקיפת סייבר
חשיבות המוצר לארגון
EDR הוא מרכיב קריטי באבטחת הסייבר המודרנית, במיוחד מול איומים מתקדמים ומתוחכמים. זה עוזר לארגונים לזהות ולצמצם אירועי אבטחה במהירות, להגביל את ההשפעה של הפרות ולשפר את עמדת אבטחת הסייבר הכוללת שלהם על ידי מתן נראות ושליטה מפורטת ברמת נקודות הקצה.
יתרונות השימוש במוצר
פתרונות EDR מנטרים ומנתחים באופן רציף פעילויות והתנהגויות של נקודות קצה כדי לזהות פעילויות חשודות או זדוניות. הם משתמשים בשילוב של זיהוי מבוסס חתימה (זיהוי איומים ידועים) וזיהוי מבוסס התנהגות (זיהוי פעילויות חריגות) כדי לזהות אירועי אבטחה פוטנציאליים.
התפתחויות טכנולוגיות
טכנולוגיות EDR מתפתחות כל הזמן, מה שהופך אותן ליעילות יותר.
יכולות חקירה דיגיטלית פורנזית
מאפשר לארגון לאסוף ראיות דיגיטליות לאחר התקפה. מסייע לארגון לנקוט בצעדים הדרושים כדי להגיב להתקפה באופן יעיל.
זיהוי בזמן אמת
המערכת מאפשרת זיהוי ותגובה בזמן אמת של אירועי סייבר המתרחשים בארגון.
EDR ראשי תיבות של Endpoint Detection and Response. זוהי טכנולוגיה ואסטרטגיה של אבטחת סייבר המתמקדת באיתור ותגובה לאירועי אבטחה ואיומים ברמת נקודת הקצה של תשתית ה-IT של הארגון. נקודות קצה מתייחסות למכשירים בודדים כגון מחשבים, מחשבים ניידים, שרתים, סמארטפונים והתקנים אחרים המחוברים לרשת.
המערכת מספקת נראות מפורטת לפעילויות של נקודות הקצה, כולל ביצוע תהליכים, שינויים בקבצים, חיבורי רשת, התנהגות משתמשים ותצורות מערכת. נראות זו חיונית לזיהוי וחקירת אירועי אבטחה. פלטפורמות EDR מאפשרות תגובה מהירה לאירועים על ידי מתן אפשרות לצוותי אבטחה לבודד נקודות קצה שנפרצו, להסגר קבצים זדוניים, להפסיק תהליכים זדוניים ולנקוט פעולות אחרות כדי להכיל ולהפחית איומים.
00%
מהארגונים חוו התקפת כופר
00%
מהחברות בעולם חוו השבתה בעקבות תקיפת סייבר
חשיבות המוצר לארגון
EDR הוא מרכיב קריטי באבטחת הסייבר המודרנית, במיוחד מול איומים מתקדמים ומתוחכמים. זה עוזר לארגונים לזהות ולצמצם אירועי אבטחה במהירות, להגביל את ההשפעה של הפרות ולשפר את עמדת אבטחת הסייבר הכוללת שלהם על ידי מתן נראות ושליטה מפורטת ברמת נקודות הקצה.
יתרונות השימוש במוצר
פתרונות EDR מנטרים ומנתחים באופן רציף פעילויות והתנהגויות של נקודות קצה כדי לזהות פעילויות חשודות או זדוניות. הם משתמשים בשילוב של זיהוי מבוסס חתימה (זיהוי איומים ידועים) וזיהוי מבוסס התנהגות (זיהוי פעילויות חריגות) כדי לזהות אירועי אבטחה פוטנציאליים.
התפתחויות טכנולוגיות
טכנולוגיות EDR מתפתחות כל הזמן, מה שהופך אותן ליעילות יותר.
יכולות חקירה דיגיטלית פורנזית
מאפשר לארגון לאסוף ראיות דיגיטליות לאחר התקפה. מסייע לארגון לנקוט בצעדים הדרושים כדי להגיב להתקפה באופן יעיל.
זיהוי בזמן אמת
המערכת מאפשרת זיהוי ותגובה בזמן אמת של אירועי סייבר המתרחשים בארגון.